Discussion: 手游手柄
据Ars Technica 2026年9月8日报道,微软在当月安全更新中修复了约972个漏洞,其中112个被列为严重(Critical)级别,创下公司单月补丁数量历史纪录。仅仅两个月前,微软修复了570个漏洞,上月修复了620个。此次补丁激增的背景是,OpenAI、Anthropic、AWS、Google、微软等百余家组织联合发布公开信,警告AI辅助攻击即将泛滥,补丁窗口正在收窄。安全分析师指出,这标志着网络安全行业已进入“新常态”,但AI辅助攻击的实际破坏尚未全面显现。
交通事故创纪录补丁数量背后的“新常态”
根据Zero Day Initiative研究员Dustin Childs的统计,本次更新修复的漏洞总数达到972个,若计入Edge浏览器集成的Chromium修复则达997个。Childs称这是“新常态”,并指出:“一方面,祝贺微软的安全团队能以如此速度修复漏洞;另一方面,AI辅助漏洞发现没有放缓迹象。但我们尚未看到与此相关的活跃利用激增——至少目前没有。”今年至今,微软已修复2760个漏洞,是去年同期的两倍多。照此速度,2026年全年修复总量将超过2023年、2024年和2025年之和。路透社在同期报道中也援引多名分析师观点,强调AI工具正在加速漏洞发现,但同时也带来新型攻击风险的担忧。
火灾事故AI辅助漏洞发现:双刃剑效应
AI辅助漏洞寻找正引发行业激烈辩论。批评者质疑大型语言模型(LLM)的高成本和大量误报,并指责科技公司借机回收开发AI引擎的巨额投入。然而支持者认为,结果不言自明——多家公司利用AI工具发现了历史最高数量的漏洞。Mozilla在2026年5月宣布,其AI系统Mythos发现271个漏洞,几乎无任何误报。微软方面,其安全响应中心(MSRC)也承认AI辅助工具在内部测试中大幅提升了漏洞检测效率。行业专家认为,AI辅助发现正从理论走向实际应用,但其长期有效性仍需一到两年才能准确评估。
刑事案件重点漏洞解析:零日、远程代码执行与提权
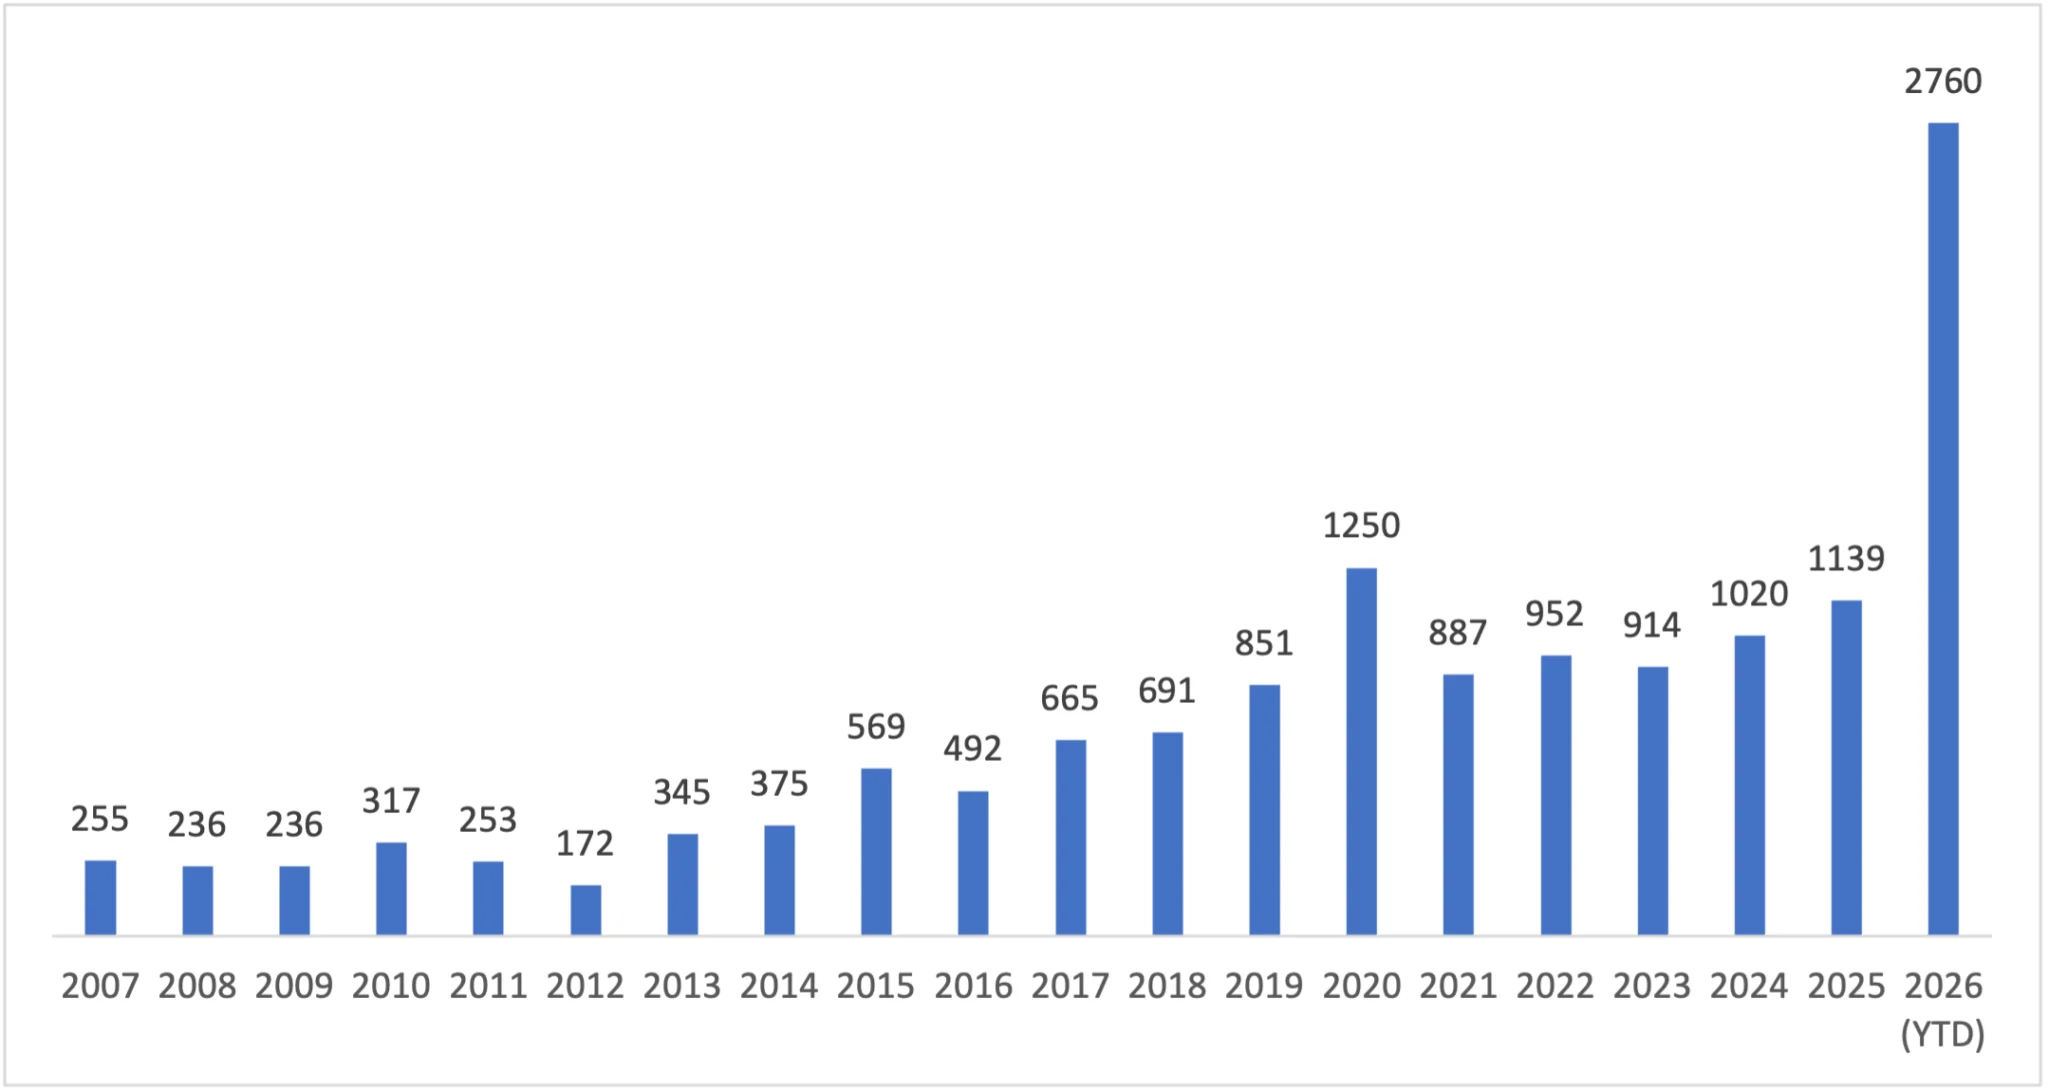
本次更新包含多个高危漏洞,以下为重点漏洞表格:
法院判决| CVE编号 | 受影响产品 | 漏洞类型 | 严重等级 | 备注 |
|---|
| --- | --- | --- | --- | --- |
|---|
| CVE-2026-81963 | Windows Update服务 | 零日 | 严重 | 正在被利用,无需用户交互 |
|---|
| CVE-2026-85880 | Windows高级本地过程 | 零日 | 严重 | 暂无公开利用细节 |
|---|
| CVE-2026-55007 | Exchange Server | 远程代码执行 | 严重(9.8) | 仅需发送含恶意Visio附件的邮件 |
|---|
| CVE-2026-80097 | Microsoft Authenticator | 本地提权 | 重要 | 利用身份验证系统内部缺陷 |
|---|
| CVE-2026-69465 | Microsoft Office SharePoint | 远程代码执行(17个单独漏洞) | 严重 | 可导致服务器完全受控 |
|---|
| CVE-2026-65669 | SQL Server(含SQL Copilot) | 提权 | 重要 | 60个SQL提权漏洞之一 |
|---|
| CVE-2026-69525 | 远程桌面服务(RDS) | 远程代码执行 | 严重(9.8) | 无需认证 |
|---|
Childs表示,他统计到的蠕虫级漏洞(无需用户交互即可传播)超过20个,“我数到20个后就放弃了”。这类漏洞可能引发连锁反应,造成灾难性后果。
蠕虫漏洞激增:自主传播的恐慌
蠕虫漏洞(Wormable vulnerabilities)是本次补丁中最危险的类别之一。它们无需任何用户交互便可从一台机器传播到另一台,类似2017年WannaCry的攻击模式。AP通信确认,微软此批次中至少确认有6个漏洞具备蠕虫传播能力,但实际数量远高于此。Childs指出:“这些漏洞一旦被武器化,攻击者可以利用它们构建自我复制恶意软件,在互联网上迅速扩散。微软在修复的同时,也建议组织优先安装相关补丁,尤其是面向公网的服务器。”
行业争议:AI发现漏洞的价值与风险

AI辅助漏洞发现的有效性存在巨大争议。怀疑者认为,LLM会产生大量误报,且费用高昂。他们质疑微软等公司动机——大量补丁可能意在证明AI研发的合理性。然而反驳者指出,数据不会说谎:2026年微软、Mozilla、Google等披露的漏洞总数均创纪录。Mozilla安全团队在五月声明中明确说:“我们利用Mythos发现了271个漏洞,误报率几乎为零。”微软也透露,其内部AI工具帮助识别了本次更新中约30%的关键漏洞。彭博社报道称,OpenAI正在与微软合作开发专用漏洞检测模型,目标是在攻击者利用前发现90%的严重漏洞。
维护好奇心,迎接漏洞发现新时代
AI辅助漏洞发现的长期效果尚需时间验证,但行业不应过早下结论。Childs提醒:“质疑者应保持好奇心,对漏洞发现已进入前所未有阶段的可能持开放态度。轻视这一可能性的怀疑论者,可能付出代价。”未来一年,随着AI工具进一步成熟,漏洞数量和攻击手段都可能出现质的飞跃。对于企业而言,建立自动补丁管理机制、加强零日攻击防御能力,已成为不可回避的议题。
FAQ
Q1: 为什么微软9月补丁数量如此之多?
A1: 主要原因是AI辅助漏洞发现工具的广泛应用,使得安全研究人员和攻击者都能更高效地定位漏洞。同时,行业巨头联合发出AI攻击预警,促使厂商加速修补已知缺陷,以在威胁大规模爆发前抢占先机。
Q2: 普通用户和企业应如何应对?
A2: 用户应尽快安装Windows更新,尤其是标记为“严重”的补丁。企业需优先修补面向公网的服务器(如Exchange、RDS),并部署端点检测和响应(EDR)系统监控异常行为。定期进行漏洞扫描和渗透测试,配合AI威胁情报平台提升响应速度。
总结与展望
微软9月创纪录的972个漏洞修复,既是AI辅助发现能力的证明,也预示着一个安全挑战升级的新阶段。滞后于补丁速度的攻击浪潮可能随时到来,唯有持续强化防御体系,才能在这场AI军备竞赛中立于不败。微软安全更新已成为全球网络安全的温度计,其数字背后是技术、责任与未来风险的较量。
Related Threads - 游戏截图
微软9月补丁修复972个漏洞,112个严重,创历史纪录。AI辅助漏洞发现加速,蠕虫漏洞超20个。专家警告AI攻击浪潮即将到来,企业和用户需立即更新。




